Domain hpes.de kaufen?
Wir ziehen mit dem Projekt
hpes.de um.
Sind Sie am Kauf der Domain
hpes.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hpes.de kaufen?
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
Sind die Minecraft-Server für die Authentifizierung nicht beitretbar?
Nein, die Minecraft-Server für die Authentifizierung sind nicht beitretbar. Die Authentifizierungsserver sind spezielle Server, die die Identität der Spieler überprüfen und sicherstellen, dass sie das Spiel besitzen und eine gültige Lizenz haben. Spieler können nicht direkt auf diese Server zugreifen oder ihnen beitreten. **
Ähnliche Suchbegriffe für Authentifizierung
Top-Angebote
Produkte zum Begriff Authentifizierung:
-
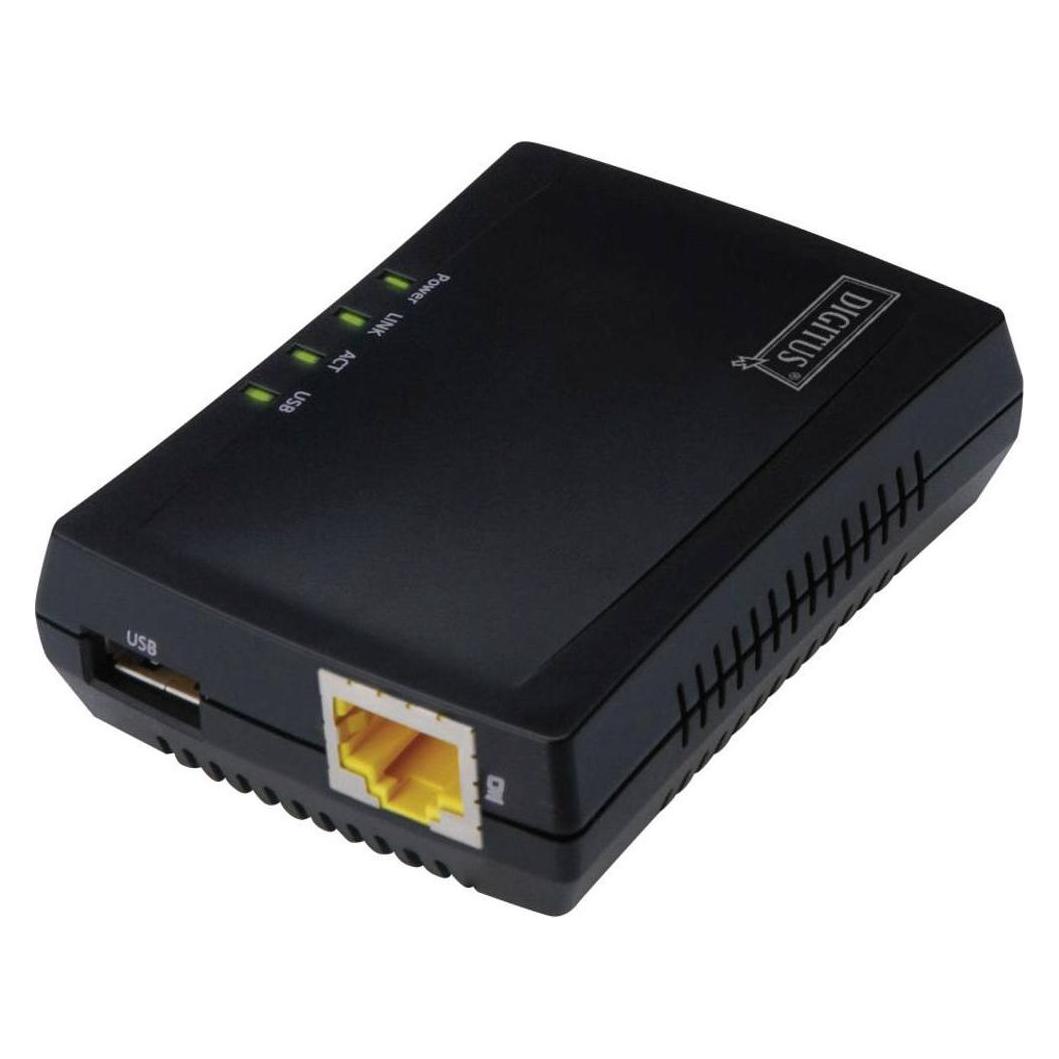
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 767,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die Vorteile eines gültigen Server-Zertifikats für die Sicherheit und Authentifizierung von Websites?
Ein gültiges Server-Zertifikat verschlüsselt die Datenübertragung zwischen dem Server und dem Browser, was die Sicherheit der Website erhöht. Es stellt sicher, dass die Website authentisch ist und nicht gefälscht wurde, was das Vertrauen der Benutzer stärkt. Ein gültiges Server-Zertifikat hilft auch dabei, Man-in-the-Middle-Angriffe zu verhindern und die Integrität der übertragenen Daten zu gewährleisten. **
-
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **
-
Wie funktioniert Google Authentifizierung?
Die Google-Authentifizierung ist ein Sicherheitsmechanismus, der es Benutzern ermöglicht, sich bei ihren Google-Konten anzumelden. Sie basiert auf dem Prinzip der Zwei-Faktor-Authentifizierung, bei der Benutzer neben ihrem Passwort einen zusätzlichen Bestätigungscode eingeben müssen. Dieser Code wird in der Regel per SMS, Anruf oder über eine spezielle Authentifizierungs-App wie Google Authenticator bereitgestellt. Durch die Verwendung eines zusätzlichen Codes wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den Bestätigungscode benötigen würde, um Zugriff zu erhalten. Die Google-Authentifizierung kann in den Sicherheitseinstellungen des Google-Kontos aktiviert und konfiguriert werden. **

Was bedeutet biometrische Authentifizierung?
Biometrische Authentifizierung bezieht sich auf die Verwendung von individuellen physischen Merkmalen, wie Fingerabdrücken, Gesichtserkennung oder Iris-Scans, um die Identität einer Person zu überprüfen. Diese Merkmale sind einzigartig für jede Person und können daher als sichere Methode zur Authentifizierung verwendet werden. Im Gegensatz zu Passwörtern oder PIN-Codes können biometrische Daten nicht einfach gestohlen oder gehackt werden. Diese Technologie wird häufig in Sicherheitssystemen, Mobilgeräten und anderen elektronischen Geräten eingesetzt, um den Zugriff auf sensible Informationen zu schützen. **
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Top-Angebote
Produkte zum Begriff Authentifizierung:
-
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 767,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
-
Sind die Minecraft-Server für die Authentifizierung nicht beitretbar?
Nein, die Minecraft-Server für die Authentifizierung sind nicht beitretbar. Die Authentifizierungsserver sind spezielle Server, die die Identität der Spieler überprüfen und sicherstellen, dass sie das Spiel besitzen und eine gültige Lizenz haben. Spieler können nicht direkt auf diese Server zugreifen oder ihnen beitreten. **
-
Was sind die Vorteile eines gültigen Server-Zertifikats für die Sicherheit und Authentifizierung von Websites?
Ein gültiges Server-Zertifikat verschlüsselt die Datenübertragung zwischen dem Server und dem Browser, was die Sicherheit der Website erhöht. Es stellt sicher, dass die Website authentisch ist und nicht gefälscht wurde, was das Vertrauen der Benutzer stärkt. Ein gültiges Server-Zertifikat hilft auch dabei, Man-in-the-Middle-Angriffe zu verhindern und die Integrität der übertragenen Daten zu gewährleisten. **
-
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
Ähnliche Suchbegriffe für Authentifizierung
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.80,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **
-
Wie funktioniert Google Authentifizierung?
Die Google-Authentifizierung ist ein Sicherheitsmechanismus, der es Benutzern ermöglicht, sich bei ihren Google-Konten anzumelden. Sie basiert auf dem Prinzip der Zwei-Faktor-Authentifizierung, bei der Benutzer neben ihrem Passwort einen zusätzlichen Bestätigungscode eingeben müssen. Dieser Code wird in der Regel per SMS, Anruf oder über eine spezielle Authentifizierungs-App wie Google Authenticator bereitgestellt. Durch die Verwendung eines zusätzlichen Codes wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den Bestätigungscode benötigen würde, um Zugriff zu erhalten. Die Google-Authentifizierung kann in den Sicherheitseinstellungen des Google-Kontos aktiviert und konfiguriert werden. **
-
Was bedeutet biometrische Authentifizierung?
Biometrische Authentifizierung bezieht sich auf die Verwendung von individuellen physischen Merkmalen, wie Fingerabdrücken, Gesichtserkennung oder Iris-Scans, um die Identität einer Person zu überprüfen. Diese Merkmale sind einzigartig für jede Person und können daher als sichere Methode zur Authentifizierung verwendet werden. Im Gegensatz zu Passwörtern oder PIN-Codes können biometrische Daten nicht einfach gestohlen oder gehackt werden. Diese Technologie wird häufig in Sicherheitssystemen, Mobilgeräten und anderen elektronischen Geräten eingesetzt, um den Zugriff auf sensible Informationen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.